
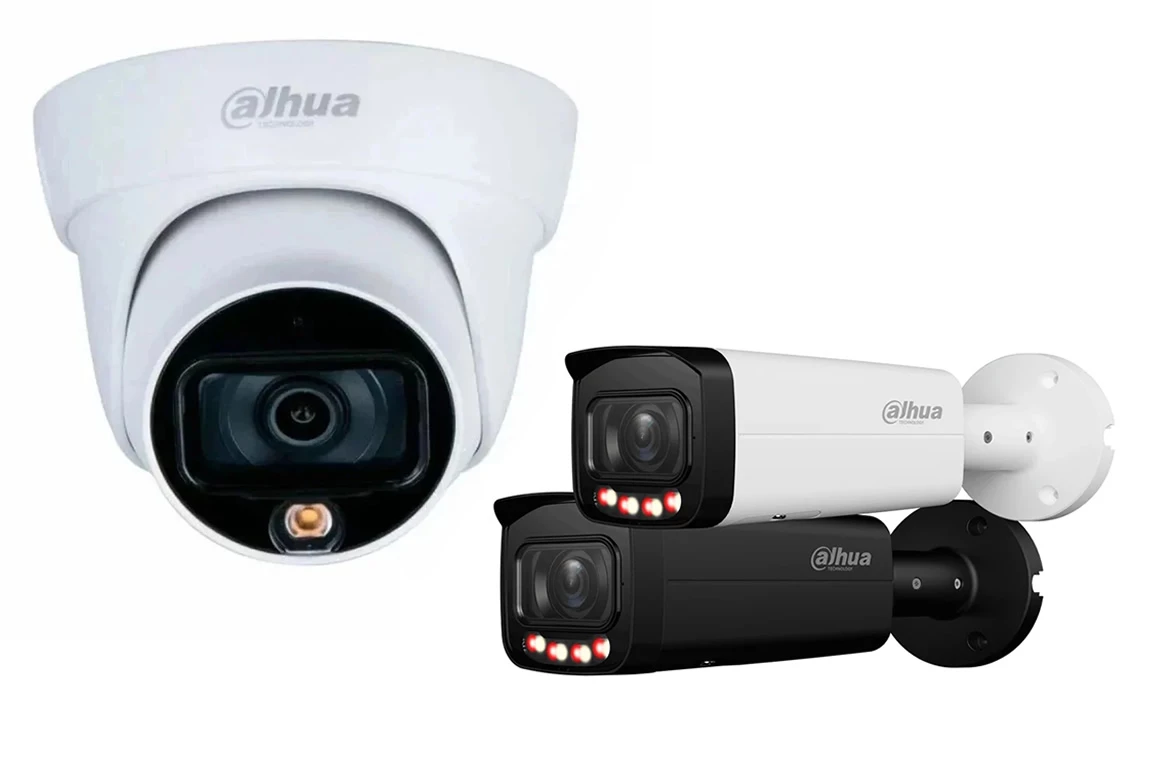
Entre le 17 juin et le 22 juillet 2026, une campagne coordonnée a compromis plus de 14 530 appareils Dahua à travers le monde. Des chercheurs en cybersécurité ont mis au jour une opération d'envergure, baptisée « CameraSwarm », qui a exploité des attaques par force brute, des failles d'authentification vieilles de plusieurs années, et une vulnérabilité inédite du protocole de communication peer-to-peer (P2P) du fabricant.
Une enquête qui révèle l'ampleur de la menace
L'opération a été découverte par les chercheurs de Hunt.io, qui ont eu accès à un répertoire de travail exposé de 407 Mo contenant 2 616 fichiers répartis dans 234 sous-répertoires. Ces données incluaient des outils, des journaux, l'historique des commandes et des enregistrements détaillés de la campagne.
Les chercheurs ont identifié trois vecteurs d'attaque distincts ayant permis de compromettre les appareils :
|
Vecteur d'attaque |
Nombre d'appareils concernés |
|
Attaques par force brute |
13 229 enregistrements (12 324 IP uniques) |
|
Contournement d'authentification (CVE-2021-33044 et CVE-2021-33045) |
1 923 caméras |
|
Relais P2P via numéro de série |
283 caméras |
Au total, ce sont donc plus de 14 530 appareils Dahua qui ont été compromis, avec une concentration particulière des compromissions en Ukraine et en Russie.
Selon les chercheurs, 1 923 caméras ont été configurées avec un compte persistant pendant l'opération, et 283 ont été atteintes via la voie P2P.
Des vulnérabilités connues… mais toujours exploitées
Les failles CVE-2021-33044 et CVE-2021-33045
Deux vulnérabilités de contournement d'authentification, identifiées en 2021, ont été utilisées par les attaquants :
- CVE-2021-33044 : un client NetKeyboard déclenche la faille lors du processus d'authentification.
- CVE-2021-33045 : une requête de connexion en boucle utilisant l'adresse 127.0.0.1 (localhost) permet de contourner l'authentification.
« Les attaquants peuvent contourner l'authentification de l'appareil en construisant des paquets de données malveillants. »
— Dahua, dans son avis de sécurité
Dahua a classé ces vulnérabilités avec un score CVSS de 8,1. Mais le National Vulnerability Database (NVD) américain leur attribue un score bien plus élevé : 9,8 sur 10. Une différence qui illustre la gravité sous-estimée de ces failles par le fabricant.
Pire encore : au 19 août 2026, ces deux vulnérabilités figurent toujours dans le catalogue CISA Known Exploited Vulnerabilities (KEV), qui recommande d'appliquer les correctifs ou de cesser l'utilisation des appareils concernés. Cinq ans après leur découverte, elles sont toujours activement exploitées.
Le relais P2P : une vulnérabilité sans CVE
Le troisième vecteur d'attaque est le plus inquiétant car il ne fait l'objet d'aucun CVE officiel. Les chercheurs d'ITRES Labs ont découvert que, sur les firmwares antérieurs à mi-2024, un simple numéro de série valide de caméra Dahua suffisait pour établir un tunnel P2P via l'infrastructure Easy4IPCloud du fabricant.
Le protocole P2P de Dahua localise un appareil grâce à son numéro de série et peut établir un tunnel vers la caméra ou l'enregistreur réseau (NVR), même si l'appareil se trouve derrière une traduction d'adresse réseau (NAT).
« Le relais établit la route sans authentification préalable, laissant les contrôles de connexion à l'application web de l'appareil. »
— ITRES Labs
Le chiffre qui donne froid dans le dos : selon les données récupérées par Hunt.io, 89,4 % des numéros de série actifs testés retournaient un canal ouvert sans authentification. Autrement dit, près de neuf caméras sur dix étaient accessibles sans mot de passe via le réseau P2P de Dahua.
Un outil public, p2pwn, est d'ailleurs accessible sur GitHub et confirme que le mécanisme accepte les numéros de série Dahua comme entrée, vérifie les vulnérabilités CVE-2021-33044 et CVE-2021-33045, et contient une configuration de compte factice par défaut.
Qui sont les attaquants ?
Les chercheurs ont identifié que l'opérateur était russophone, sur la base d'artefacts linguistiques retrouvés dans le répertoire de travail. Cependant, l'activité n'a pas été attribuée à un groupe nommé, à une entité gouvernementale russe ou à une autre organisation connue.
Hunt.io estime avec une confiance modérée que certaines parties de la boîte à outils utilisée auraient pu être conçues pour transférer l'accès aux caméras à un tiers. Cela suggère un modèle économique où les accès compromis sont revendus sur le dark web.
Quelles sont les recommandations ?
Face à cette menace, les experts recommandent plusieurs actions immédiates :
|
Action |
Priorité |
|
Désactiver le protocole P2P sur les appareils lorsque ce n'est pas strictement nécessaire |
🔴 Urgent |
|
Mettre à jour le firmware vers la version la plus récente disponible sur le site du fabricant |
🔴 Urgent |
|
Utiliser des mots de passe forts et uniques pour chaque appareil |
🟡 Important |
|
Supprimer les comptes inutilisés sur les caméras et les enregistreurs |
🟡 Important |
|
Segmenter le réseau des caméras de surveillance du reste de l'infrastructure IT |
🟡 Important |
|
Restreindre la connectivité Easy4IP là où c'est approprié |
🟡 Important |
Dahua a publié des correctifs pour les vulnérabilités CVE-2021-33044 et CVE-2021-33045, ainsi qu'un logiciel de réparation ou des firmwares plus récents. Les utilisateurs sont invités à consulter le site de confiance du fabricant pour obtenir les mises à jour.
Point d'attention : selon ITRES Labs, le chemin P2P a été renforcé dans les firmwares publiés après mi-2024. Les appareils plus récents seraient donc moins exposés à ce vecteur d'attaque.
Ce que ça change pour les TPE et les entreprises
Cette campagne est un signal d'alarme pour toutes les entreprises qui utilisent des caméras de surveillance connectées, qu'elles soient de marque Dahua ou d'autres fabricants :
- Les vulnérabilités ne disparaissent pas avec le temps : des failles identifiées en 2021 sont toujours exploitées en 2026. La mise à jour régulière des firmwares n'est pas une option, c'est une obligation.
- Les protocoles propriétaires sont des boîtes noires : le relais P2P de Dahua a fonctionné pendant des années sans que personne ne détecte cette faille. Les entreprises doivent exiger plus de transparence de la part de leurs fournisseurs.
- La sécurité des objets connectés est une responsabilité partagée : les fabricants doivent sécuriser leurs protocoles, mais les utilisateurs doivent aussi configurer correctement leurs appareils, changer les mots de passe par défaut et désactiver les fonctionnalités inutiles.
- L'impact peut dépasser la simple caméra : des caméras compromises peuvent servir de point d'entrée vers le reste du réseau de l'entreprise. La segmentation des réseaux est essentielle.
Conclusion : une leçon pour l'industrie
L'opération CameraSwarm est un cas d'école de ce qui ne va pas dans la sécurité des objets connectés : des vulnérabilités connues depuis des années qui ne sont pas corrigées, des protocoles propriétaires opaques, et des utilisateurs qui ne mettent pas à jour leurs appareils.
« L'opérateur a pu compromettre plus de 14 500 appareils en utilisant des techniques qui, pour certaines, étaient documentées depuis 2021. C'est le reflet d'une industrie qui n'a pas encore pris la mesure des risques liés à l'Internet des objets. »
Pour les TPE et les entreprises sénégalaises qui utilisent des caméras de surveillance, le message est clair : vérifiez vos appareils, mettez-les à jour, et désactivez les fonctionnalités dont vous n'avez pas besoin. La prochaine campagne pourrait vous viser.
Utilisez-vous des caméras de surveillance connectées dans votre entreprise ? Avez-vous vérifié les mises à jour récemment ?
📚 Sources
- The Hacker News – Hackers Compromised 14,500+ Dahua Devices Using Credential Attacks, Auth Bypasses, and P2P, 19 août 2026
- Hunt.io – Operation CameraSwarm: Dahua Cameras Compromised
- ITRES Labs – Dahua Beyond CVE-2025-31702: P2P Relay Exposure, octobre 2025
- Dahua Security Advisory – Identity Authentication Bypass Vulnerability (CVE-2021-33044 / CVE-2021-33045)
- NIST NVD – CVE-2021-33044 / CVE-2021-33045
- CISA Known Exploited Vulnerabilities Catalog

