Des groupes prorusses diffusent des images de caméras françaises. ZATAZ a documenté une cinquantaine de cas, rappelant que protéger les accès concerne aussi la sécurité physique.
Entrepôts, supermarchés, salons de coiffure : les caméras destinées à protéger les entreprises peuvent devenir des instruments d’observation pour leurs adversaires. Selon les éléments documentés par ZATAZ, plusieurs groupes prorusses s’intéressent à ces équipements, dans un contexte d’actions contre des systèmes industriels et d’attaques par déni de service distribué (DDoS). Leurs revendications évoquent des milliers de caméras contrôlées, une ampleur qui reste à démontrer. Au-delà des images diffusées, l’enjeu concerne les habitudes des salariés, la configuration des locaux et, sous certaines conditions, l’accès au réseau informatique. Contrôler les comptes, les connexions et les droits devient donc une mesure de protection essentielle.
Des images qui exposent bien plus que des locaux
Depuis quelques jours, des groupes hacktivistes prorusses accentuent leurs actions contre des organisations françaises, selon les observations de ZATAZ. Plusieurs, dont NoName057(16), ont également relayé des messages encourageant et glorifiant les événements présentés comme des émeutes du 17 octobre, avant de mettre en avant des images de vidéosurveillance.
ZATAZ a pu documenter une cinquantaine de cas concernant des entreprises françaises. Des entrepôts, des supermarchés et des salons de coiffure figurent parmi les lieux concernés. Ce nombre doit rester distinct de celui annoncé dans la propagande des attaquants : une cinquantaine de cas documentés ne permet pas de confirmer plusieurs milliers de caméras compromises.
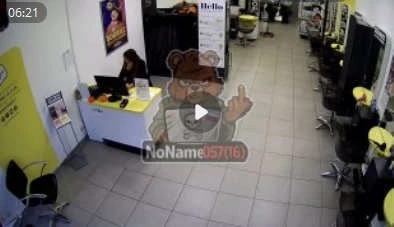
Les pirates vont enregistré des heures d’image. (Capture écran zataz)
Dans le message transmis, les auteurs revendiquent une présence étendue sur le territoire et invoquent le soutien français à Kyiv pour justifier leurs actions. Ils affirment aussi observer des hôtels, des installations industrielles, des établissements médicaux et des structures accueillant des enfants. Ces catégories supplémentaires relèvent de leur déclaration et ne doivent pas être présentées comme autant de compromissions établies par ZATAZ.
Le discours cherche à produire une impression d’omniprésence. Les images montrent cependant d’abord un accès à certains flux. Elles ne permettent pas, à elles seules, d’établir la durée de cet accès, les privilèges obtenus ou le contrôle complet des installations. Pour une entreprise, les conséquences potentielles dépassent pourtant largement l’exposition d’une vidéo. Observer un entrepôt peut renseigner sur les livraisons, les marchandises et les périodes de faible présence. Dans un commerce, les images peuvent révéler les horaires, les déplacements du personnel ou les procédures de fermeture. Ces informations peuvent faciliter un repérage préparatoire à un vol ou rendre une tentative d’escroquerie plus crédible.
Les personnes filmées deviennent également identifiables ou reconnaissables. Leurs habitudes et leurs interactions peuvent être exposées. Un exemple repéré par ZATAZ : des personnes âgées, dans un café italien, en train de siroter leur café. Selon le cadrage, des écrans ou des documents peuvent apparaître, cas repéré dans plusieurs boutiques françaises. Si l’attaquant dispose de droits d’administration, il peut aussi, selon les fonctions accessibles, modifier l’orientation d’une caméra ou interrompre l’enregistrement. La protection physique perd alors une partie de sa fiabilité au moment où l’entreprise en a besoin.
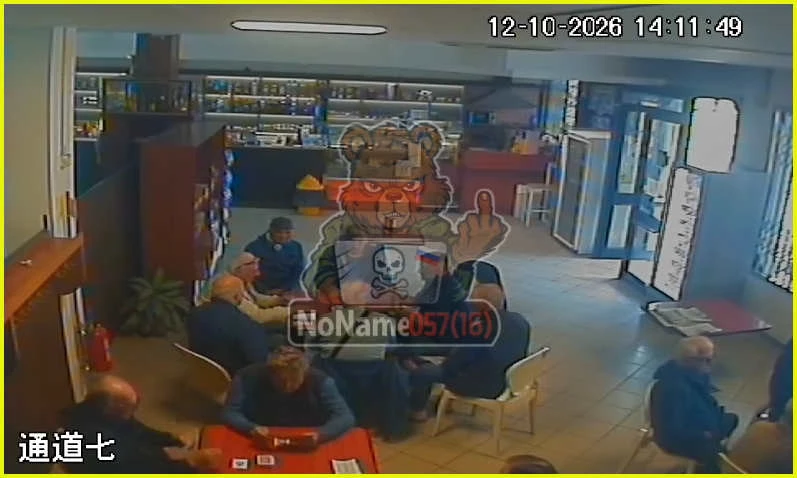
Le texte chinois, en bas, « Canal 7 ». Caméra a petit prix + sans configuration = interception des images ! (Capture écran zataz)
Fermer les accès et empêcher le rebond informatique
Une caméra connectée appartient au système informatique. Elle possède un logiciel, des comptes et des communications réseau. Son systéme d’enregistrement et sa plateforme de gestion constituent également des équipements à protéger. Une faiblesse dans cet ensemble peut ouvrir une brèche au-delà des seules images.
Il faut toutefois distinguer consultation d’un flux et compromission technique. Voir une vidéo accessible sans authentification ne signifie pas automatiquement pouvoir atteindre les serveurs. Le risque de rebond apparaît notamment lorsque l’attaquant prend le contrôle d’un équipement disposant de communications vers le réseau interne, trouve des identifiants réutilisés ou exploite une autre faiblesse. La segmentation et les droits accordés déterminent alors l’étendue des possibilités.
Dans les cas documentés par ZATAZ, les éléments fournis n’établissent pas une intrusion dans les serveurs des entreprises. Ce scénario doit être traité comme un risque à vérifier, sans le transformer en conséquence déjà observée.
La première démarche consiste à recenser les caméras, les « enregistreurs », les comptes administrateurs et les accès des installateurs. Chaque entreprise doit savoir qui peut consulter les images, modifier les réglages et se connecter à distance. Les comptes inutilisés doivent être supprimés, les autorisations des prestataires réexaminées et les accès limités aux besoins réels.
Les mots de passe d’origine doivent être remplacés par des secrets longs et uniques. Les comptes de gestion à distance doivent bénéficier d’une authentification multifacteur lorsqu’elle est disponible. Les mises à jour concernent les caméras, les enregistreurs et les applications associées. Cybermalveillance.gouv.fr recommande notamment de modifier les identifiants par défaut, d’appliquer les correctifs et de limiter les communications avec les autres équipements.
L’accès distant doit passer par une solution sécurisée, avec des utilisateurs identifiés. Les interfaces d’administration ne devraient pas être directement exposées sur Internet. Un réseau séparé, assorti de règles filtrant effectivement les échanges, réduit les possibilités de progression vers les serveurs.
Enfin, une diffusion suspecte exige une investigation : préserver les journaux disponibles, isoler les équipements concernés, révoquer les sessions et renouveler les identifiants depuis un poste sain. Il faut rechercher l’origine de l’accès et vérifier les connexions internes avant la remise en service. Pour le renseignement hostile, une caméra mal protégée offre des images ; son environnement technique peut aussi offrir des opportunités.